Domain online-betrieb.de kaufen?
Wir ziehen mit dem Projekt
online-betrieb.de um.
Sind Sie am Kauf der Domain
online-betrieb.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain online-betrieb.de kaufen?
Was ist Spoofing in Pokémon? - Was ist Spoofing in Pokémon?
Spoofing in Pokémon bezieht sich auf die unerlaubte Verwendung von GPS-Fälschungen, um den Standort des Spielers zu ändern und so auf virtuelle Standorte zuzugreifen, die normalerweise nicht erreichbar wären. Dies kann dazu führen, dass Spieler Pokémon fangen oder an Raids teilnehmen, ohne tatsächlich vor Ort zu sein. Spoofing wird von den Entwicklern als Verstoß gegen die Nutzungsbedingungen angesehen und kann zu einer Sperrung des Kontos führen. Es wird empfohlen, das Spiel fair zu spielen und keine Spoofing-Methoden zu verwenden. **
Wie kann man das Internet durch MAC-Spoofing nutzen?
MAC-Spoofing ist eine Methode, bei der die MAC-Adresse eines Geräts manipuliert wird, um eine andere Identität vorzutäuschen. Durch MAC-Spoofing kann man das Internet nutzen, indem man beispielsweise Zugriffsbeschränkungen umgeht, die auf der MAC-Adresse basieren. Es ist jedoch wichtig zu beachten, dass MAC-Spoofing in vielen Ländern illegal ist und ethische und rechtliche Konsequenzen haben kann. **
Ähnliche Suchbegriffe für Spoofing
Top-Angebote
Produkte zum Begriff Spoofing:
-
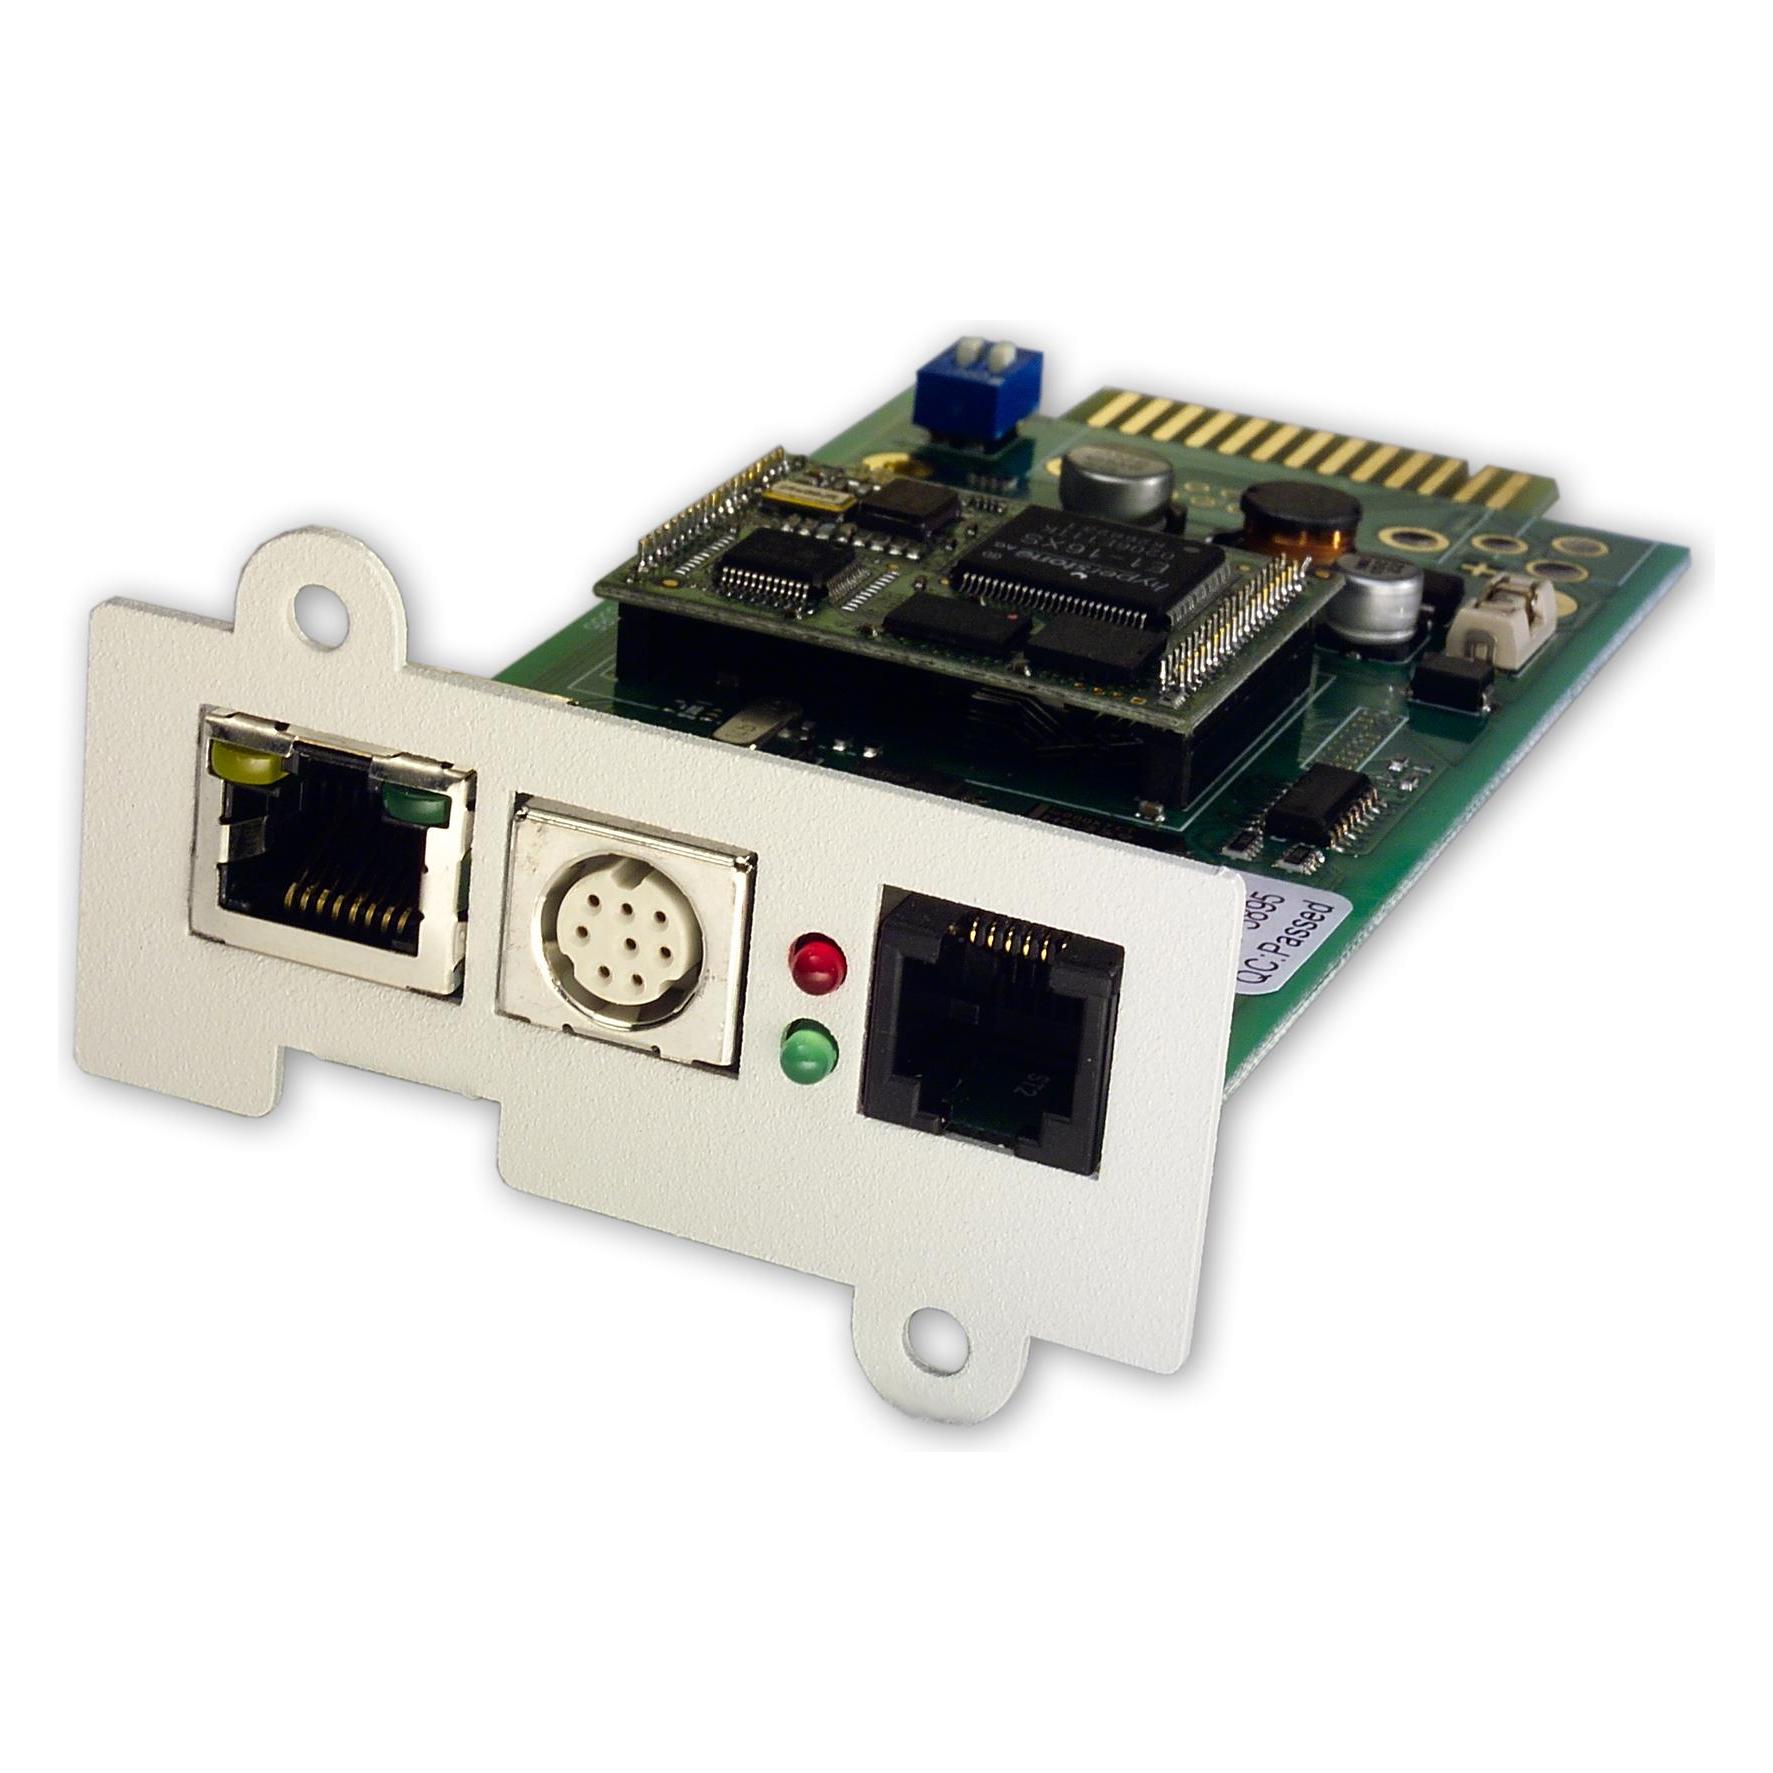
Online USV ONLINE Netzwerk SNMP Karte DW5SNMP30, Pro, USV ZubehörDer SNMP-Adapter integriert die USV in das Netzwerk. Er kommuniziert via TCP/IP, Telnet oder FTP mit den angeschlossenen Verbrauchern im Netzwerk. Nach der Programmierung mit eigener IP-Adresse ist die USV von jedem Standort weltweit ansprechbar, besonders interessant zur Fernadministration.529,74 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Online USV ONLINE Netzwerk SNMP Karte DW7SNMP30, Basic, USV ZubehörDer Online USV Fernverwaltungsadapter DW7SNMP30 - PCIe ist ein hochentwickeltes Produkt, das für maximale Effizienz und Zuverlässigkeit in Ihrem Netzwerk entwickelt wurde. Dieser Adapter ermöglicht die nahtlose Integration Ihrer USV-Anlage in Ihr Netzwerk und bietet eine umfassende Fernüberwachung und -verwaltung über das Internet. Durch die PCIe-Schnittstelle ist eine schnelle und stabile Verbindung zu Ihrem Serversystem gewährleistet, sodass Sie jederzeit den Status Ihrer USV-Anlage überwachen können. Mit seiner benutzerfreundlichen Oberfläche und fortschrittlichen Funktionen ist der DW7SNMP30 - PCIe die ideale Lösung, um die Sicherheit und Verfügbarkeit Ihres Systems zu gewährleisten.311,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie sehen verdächtige Amazon Phishing- und Spoofing-E-Mails aus?
Verdächtige Amazon Phishing- und Spoofing-E-Mails können verschiedene Merkmale aufweisen. Sie können beispielsweise eine ungewöhnliche Absenderadresse haben, Rechtschreib- oder Grammatikfehler enthalten oder um persönliche Informationen oder Kontoanmeldedaten bitten. Es ist wichtig, vorsichtig zu sein und verdächtige E-Mails nicht zu öffnen oder auf Links oder Anhänge darin zu klicken. **
-
Ist Call-ID-Spoofing zurückverfolgbar?
Call-ID-Spoofing bezieht sich auf die Manipulation der Anrufer-ID, um eine falsche Nummer anzuzeigen. In den meisten Fällen ist es schwierig, die tatsächliche Quelle des Anrufs zurückzuverfolgen, da die Technik verwendet wird, um die Spuren zu verwischen. Es gibt jedoch spezielle Techniken und Tools, die von Strafverfolgungsbehörden eingesetzt werden können, um die Identität des Anrufers zu ermitteln. **
-
Was haltet ihr vom Rufnummern-Spoofing?
Als KI-Assistent habe ich keine Meinung, aber Rufnummern-Spoofing kann problematisch sein. Es ermöglicht es Betrügern, ihre Identität zu verschleiern und sich als jemand anderes auszugeben, um Menschen zu täuschen oder zu betrügen. Es ist wichtig, wachsam zu sein und verdächtige Anrufe zu melden, um sich vor möglichen Betrügereien zu schützen. **
-
Wozu dient das Spoofing von Anrufen?
Das Spoofing von Anrufen dient dazu, die Identität des Anrufers zu verschleiern oder zu fälschen. Dies kann verwendet werden, um Betrug zu begehen, indem beispielsweise gefälschte Anrufe von Banken oder Regierungsbehörden getätigt werden, um persönliche Informationen oder Geld zu stehlen. Es kann auch für Streiche oder Belästigungen verwendet werden, indem die Nummer eines anderen Anrufers gefälscht wird. **
Wegen Call-ID-Spoofing erfolgte eine Hausdurchsuchung.
Call-ID-Spoofing ist eine Methode, bei der Anrufer ihre wahre Identität verschleiern, indem sie die Anrufer-ID manipulieren. Wenn eine Hausdurchsuchung aufgrund von Call-ID-Spoofing erfolgt, bedeutet dies wahrscheinlich, dass die betreffende Person verdächtigt wird, diese Technik zur Durchführung illegaler Aktivitäten wie Betrug oder Belästigung verwendet zu haben. Die Durchsuchung soll Beweise sammeln, um die Vorwürfe zu unterstützen und die Täter zur Rechenschaft zu ziehen. **
Wie funktioniert das Spoofing der Anrufer-ID?
Das Spoofing der Anrufer-ID ist eine Methode, bei der ein Anrufer seine eigene Telefonnummer fälscht, um eine andere Nummer anzuzeigen. Dies kann durch den Einsatz von spezieller Software oder Online-Diensten erreicht werden. Das Ziel des Spoofings ist es, die Identität des Anrufers zu verschleiern oder sich als jemand anderes auszugeben. Es ist wichtig zu beachten, dass das Spoofing der Anrufer-ID illegal sein kann und in einigen Ländern strafrechtlich verfolgt wird. **
Top-Angebote
Produkte zum Begriff Spoofing:
-
Die Online-Inhaltsanalyse. Forschungsobjekt Internet, FachbücherViele etablierte Massenmedien bauen derzeit ihre Online-Präsenzen aus. Zusätzlich wandern klassische Inhalte zusehends ins Internet. Das wirft methodische Fragen auf, wie künftig diese Inhalte analysiert werden sollen. Die Inhaltsanalyse ist eine zentrale Schlüsselmethode der Sozialwissenschaften. In Form der Online-Inhaltsanalyse fristet sie allerdings ein Schattendasein. Der Band arbeitet deshalb zahlreiche methodische Problemfelder von Online-Inhaltsanalysen auf. Praktische Fallbeispiele ergänzen mit dem How-to die theoretischen Überlegungen.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Online USV ONLINE Netzwerk SNMP Karte DW5SNMP30, Pro, USV ZubehörDer SNMP-Adapter integriert die USV in das Netzwerk. Er kommuniziert via TCP/IP, Telnet oder FTP mit den angeschlossenen Verbrauchern im Netzwerk. Nach der Programmierung mit eigener IP-Adresse ist die USV von jedem Standort weltweit ansprechbar, besonders interessant zur Fernadministration.529,74 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Online USV ONLINE Netzwerk SNMP Karte DW7SNMP30, Basic, USV ZubehörDer Online USV Fernverwaltungsadapter DW7SNMP30 - PCIe ist ein hochentwickeltes Produkt, das für maximale Effizienz und Zuverlässigkeit in Ihrem Netzwerk entwickelt wurde. Dieser Adapter ermöglicht die nahtlose Integration Ihrer USV-Anlage in Ihr Netzwerk und bietet eine umfassende Fernüberwachung und -verwaltung über das Internet. Durch die PCIe-Schnittstelle ist eine schnelle und stabile Verbindung zu Ihrem Serversystem gewährleistet, sodass Sie jederzeit den Status Ihrer USV-Anlage überwachen können. Mit seiner benutzerfreundlichen Oberfläche und fortschrittlichen Funktionen ist der DW7SNMP30 - PCIe die ideale Lösung, um die Sicherheit und Verfügbarkeit Ihres Systems zu gewährleisten.311,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Spoofing in Pokémon? - Was ist Spoofing in Pokémon?
Spoofing in Pokémon bezieht sich auf die unerlaubte Verwendung von GPS-Fälschungen, um den Standort des Spielers zu ändern und so auf virtuelle Standorte zuzugreifen, die normalerweise nicht erreichbar wären. Dies kann dazu führen, dass Spieler Pokémon fangen oder an Raids teilnehmen, ohne tatsächlich vor Ort zu sein. Spoofing wird von den Entwicklern als Verstoß gegen die Nutzungsbedingungen angesehen und kann zu einer Sperrung des Kontos führen. Es wird empfohlen, das Spiel fair zu spielen und keine Spoofing-Methoden zu verwenden. **
-
Wie kann man das Internet durch MAC-Spoofing nutzen?
MAC-Spoofing ist eine Methode, bei der die MAC-Adresse eines Geräts manipuliert wird, um eine andere Identität vorzutäuschen. Durch MAC-Spoofing kann man das Internet nutzen, indem man beispielsweise Zugriffsbeschränkungen umgeht, die auf der MAC-Adresse basieren. Es ist jedoch wichtig zu beachten, dass MAC-Spoofing in vielen Ländern illegal ist und ethische und rechtliche Konsequenzen haben kann. **
-
Wie sehen verdächtige Amazon Phishing- und Spoofing-E-Mails aus?
Verdächtige Amazon Phishing- und Spoofing-E-Mails können verschiedene Merkmale aufweisen. Sie können beispielsweise eine ungewöhnliche Absenderadresse haben, Rechtschreib- oder Grammatikfehler enthalten oder um persönliche Informationen oder Kontoanmeldedaten bitten. Es ist wichtig, vorsichtig zu sein und verdächtige E-Mails nicht zu öffnen oder auf Links oder Anhänge darin zu klicken. **
-
Ist Call-ID-Spoofing zurückverfolgbar?
Call-ID-Spoofing bezieht sich auf die Manipulation der Anrufer-ID, um eine falsche Nummer anzuzeigen. In den meisten Fällen ist es schwierig, die tatsächliche Quelle des Anrufs zurückzuverfolgen, da die Technik verwendet wird, um die Spuren zu verwischen. Es gibt jedoch spezielle Techniken und Tools, die von Strafverfolgungsbehörden eingesetzt werden können, um die Identität des Anrufers zu ermitteln. **
Ähnliche Suchbegriffe für Spoofing
-
Lenovo USB 3.0 to Ethernet Adapter Digital/Daten Netzwerk (4X90S91830)Produktbeschreibung: Lenovo ThinkPad USB 3.0 Ethernet adapter - Netzwerkadapter - USB 3.0 - Gigabit Ethernet, Gerätetyp: Netzwerkadapter, Formfaktor: Extern, Schnittstellentyp (Bustyp): SuperSpeed USB 3.0, Ports: Gigabit Ethernet, Abmessungen (Breite x Tiefe x Höhe): 5 cm 3 cm, Kabellänge: 18 cm, Lokalisierung: Australien, Neuseeland, Verdrahtungstyp: Ethernet 10Base-T, Ethernet 100Base-TX, Ethernet 1000Base-T, Data Link Protocol: 10Mb LAN, 100Mb LAN, 1GbE, Datenübertragungsrate: 1 Gbps, Produktzertifizierungen: IEEE 802.3, IEEE 802.3u, IEEE 802.3x, IEEE 802.3az, Entwickelt für: ThinkSmart Hub 11H119,37 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
VALUE USB3.0 Gigabit Konverter+ Hub 3x Digital/Daten Netzwerk (12.99.1116)Produktbeschreibung: VALUE - Netzwerkadapter - USB-C 3.1 - USB 3.0 x 3 + Gigabit Ethernet x 1 + USB 3.1 x 1, Gerätetyp: Netzwerkadapter, Formfaktor: Extern, Schnittstellentyp (Bustyp): USB-C 3.1, Ports: USB 3.0 x 3 + Gigabit Ethernet x 1 + USB 3.1 x 1, Abmessungen (Breite x Tiefe x Höhe): 3,5 cm x 32 cm x 1,8 cm, Gewicht: 32 g, Verdrahtungstyp: Ethernet 10Base-T, Ethernet 100Base-TX, Ethernet 1000Base-T, Data Link Protocol: 10Mb LAN, 100Mb LAN, 1GbE, Datenübertragungsrate: 1 Gbps, Produktzertifizierungen: USB 3.1, USB 3.0, Systemanforderungen: Microsoft Windows XP / 7 / 8, Apple MacOS X 10.x42,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was haltet ihr vom Rufnummern-Spoofing?
Als KI-Assistent habe ich keine Meinung, aber Rufnummern-Spoofing kann problematisch sein. Es ermöglicht es Betrügern, ihre Identität zu verschleiern und sich als jemand anderes auszugeben, um Menschen zu täuschen oder zu betrügen. Es ist wichtig, wachsam zu sein und verdächtige Anrufe zu melden, um sich vor möglichen Betrügereien zu schützen. **
-
Wozu dient das Spoofing von Anrufen?
Das Spoofing von Anrufen dient dazu, die Identität des Anrufers zu verschleiern oder zu fälschen. Dies kann verwendet werden, um Betrug zu begehen, indem beispielsweise gefälschte Anrufe von Banken oder Regierungsbehörden getätigt werden, um persönliche Informationen oder Geld zu stehlen. Es kann auch für Streiche oder Belästigungen verwendet werden, indem die Nummer eines anderen Anrufers gefälscht wird. **
-
Wegen Call-ID-Spoofing erfolgte eine Hausdurchsuchung.
Call-ID-Spoofing ist eine Methode, bei der Anrufer ihre wahre Identität verschleiern, indem sie die Anrufer-ID manipulieren. Wenn eine Hausdurchsuchung aufgrund von Call-ID-Spoofing erfolgt, bedeutet dies wahrscheinlich, dass die betreffende Person verdächtigt wird, diese Technik zur Durchführung illegaler Aktivitäten wie Betrug oder Belästigung verwendet zu haben. Die Durchsuchung soll Beweise sammeln, um die Vorwürfe zu unterstützen und die Täter zur Rechenschaft zu ziehen. **
-
Wie funktioniert das Spoofing der Anrufer-ID?
Das Spoofing der Anrufer-ID ist eine Methode, bei der ein Anrufer seine eigene Telefonnummer fälscht, um eine andere Nummer anzuzeigen. Dies kann durch den Einsatz von spezieller Software oder Online-Diensten erreicht werden. Das Ziel des Spoofings ist es, die Identität des Anrufers zu verschleiern oder sich als jemand anderes auszugeben. Es ist wichtig zu beachten, dass das Spoofing der Anrufer-ID illegal sein kann und in einigen Ländern strafrechtlich verfolgt wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.